 Omni小說館
PHP2Shell 全解析:日本首相半夜發文、七成網站的地基裂了,AI 時代第一個分水嶺漏洞
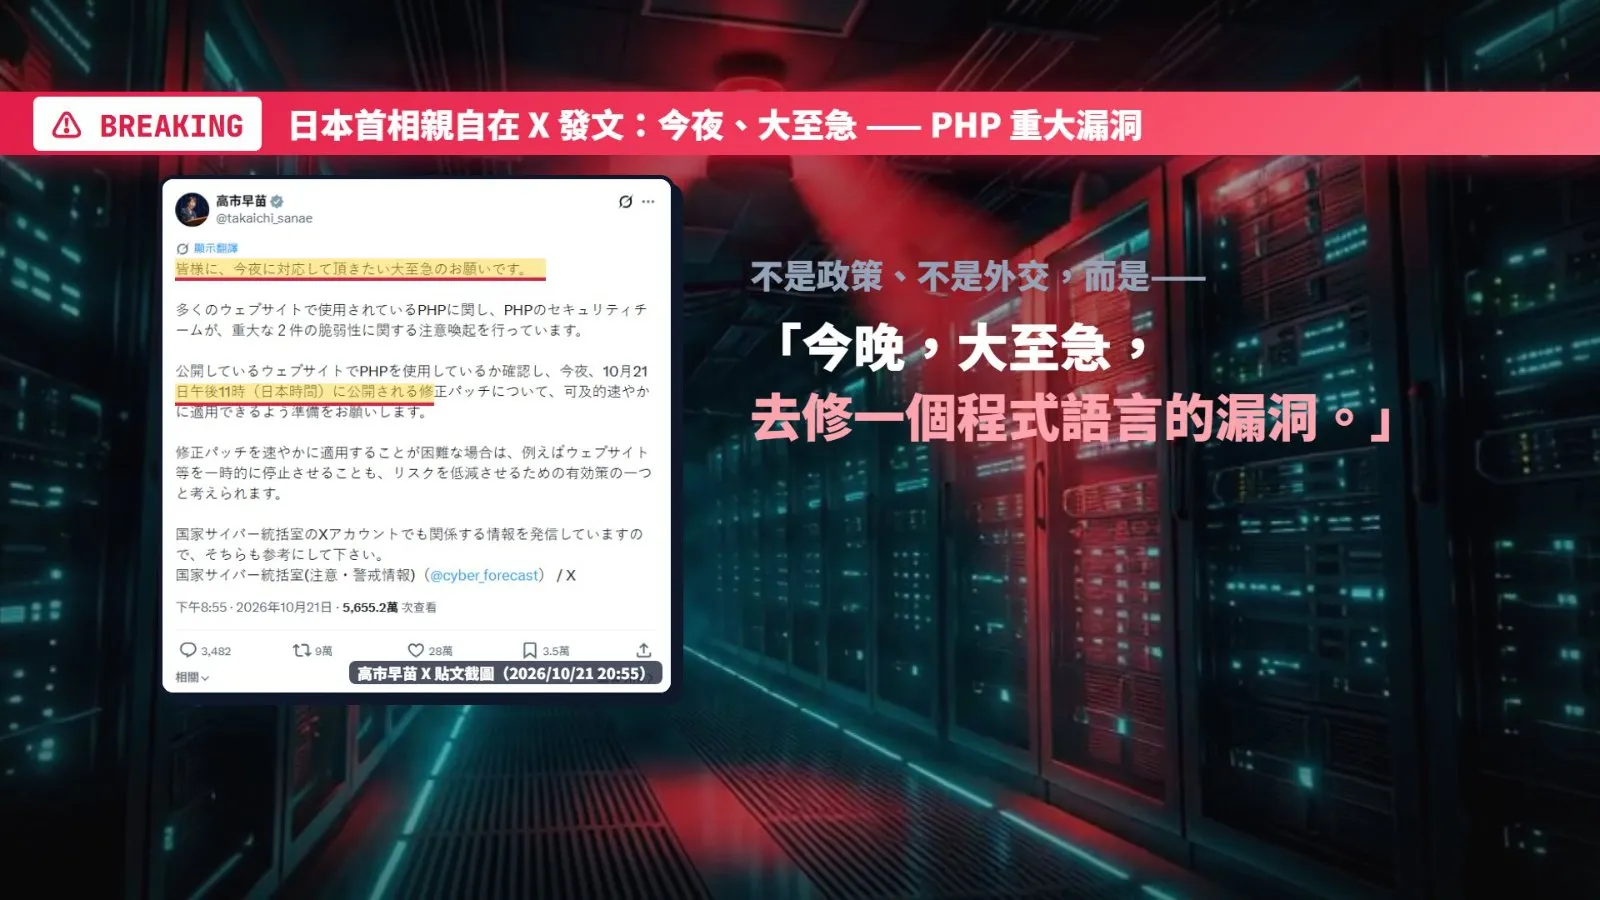
2026 年 10 月 21 日晚上,日本首相高市早苗在 X 上親自發了一篇文。內容不是政策、也不是外交,而是請全國企業「今夜、大至急」去修一個程式語言的漏洞。幾乎同一時間,pixiv、Niconico、賽馬娘接連緊急維護,台灣數位發展部資安署也在深夜發出警訊。能讓一國首相跳出來喊話的,是三個字母:PHP,加上一個聽起來就很可怕的代號:PHP2Shell。
這篇會回答三個問題:PHP2Shell 到底是什麼、為什麼大家說它是「AI 時代的第一個分水嶺漏洞」,以及如果你有網站、或你在跑 PHP,今晚該做什麼。先說清楚:本文只談事件與防禦,不包含任何可用於攻擊的細節。
PHP 是誰?全世界七成網站的地基
PHP 這個語言,你可能沒寫過,但你每天都在用。全世界大約七成的網站底層跑在 PHP 上:WordPress、Drupal、Joomla、維基百科用的 MediaWiki,全都是 PHP 蓋的。換句話說,PHP 就是網路世界的地基。
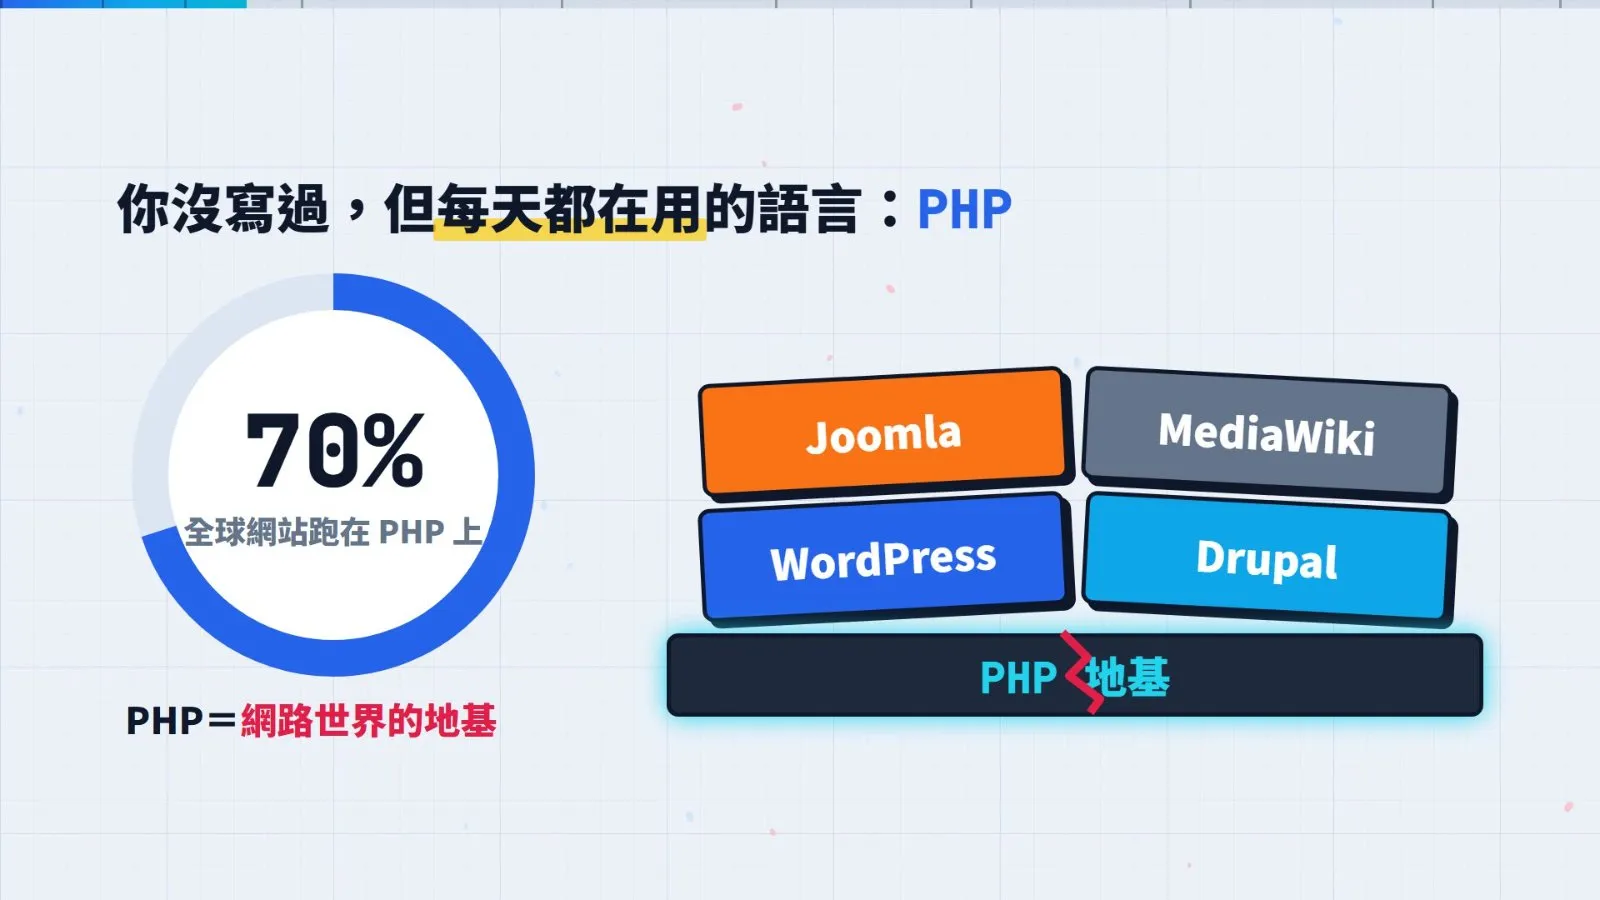
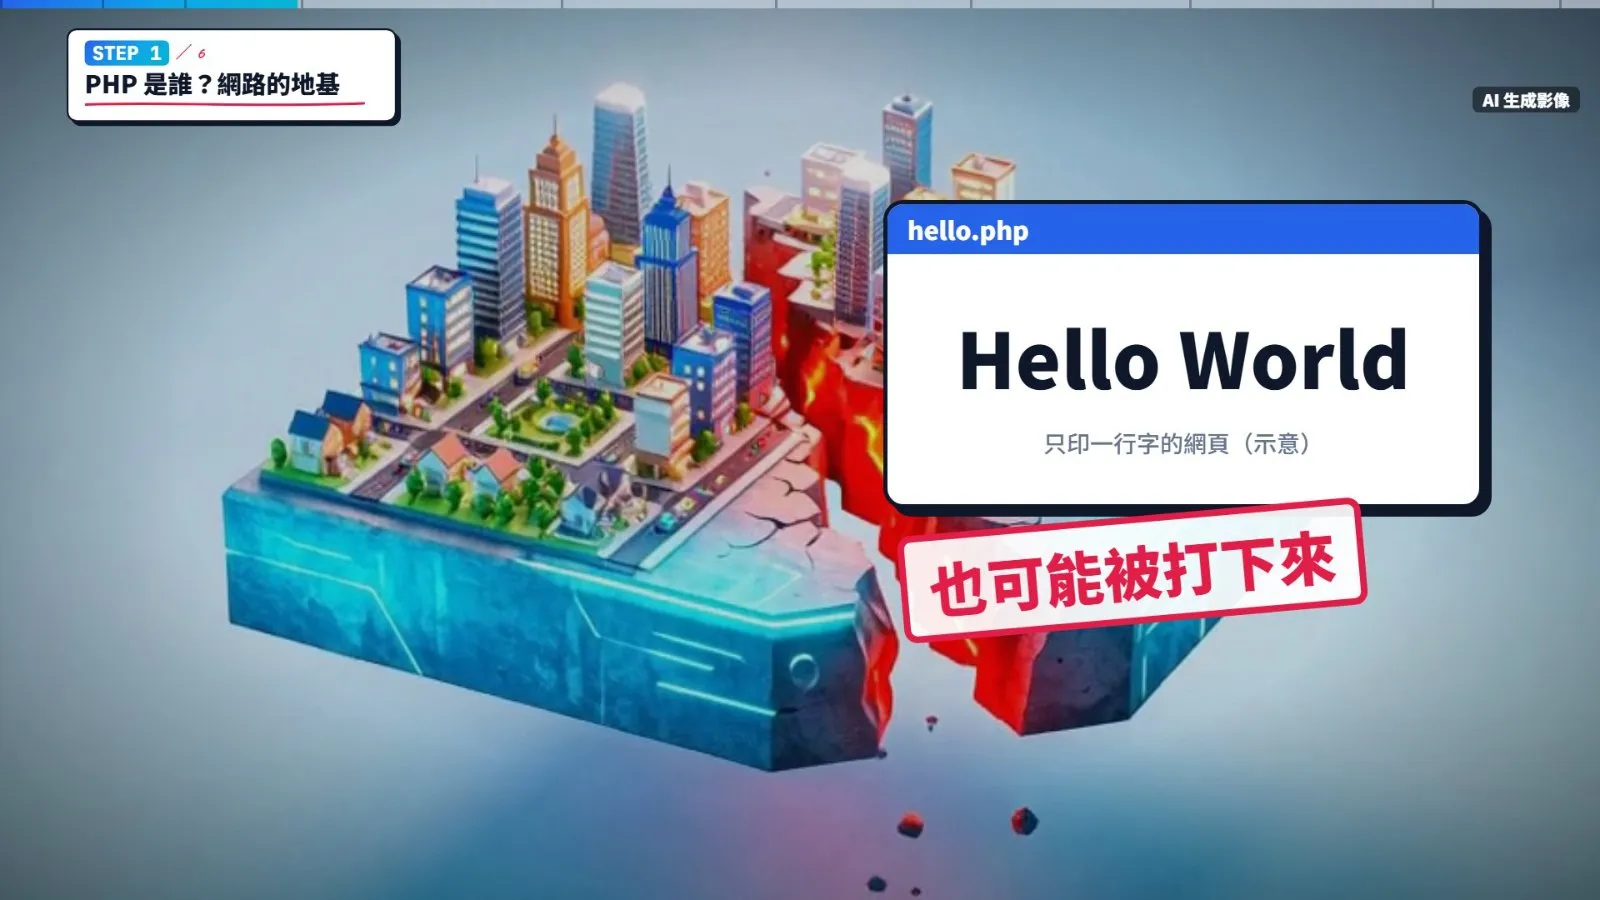
這次出事的不是蓋在地基上的房子,而是地基本身裂了。所以就算你的網站程式碼寫得再乾淨,只要跑在有問題的 PHP 版本上,照樣中招。Wiz 的研究員甚至示範過:連一個只會印出「Hello World」的網頁,都可能被打下來。
兩個 CVE 在搞什麼:用生活化的方式講
CVE-2026-109618:清到一半就斷線
想像 PHP 在處理一個網路請求時,記憶體突然「爆掉」,專業說法叫 Out-Of-Memory。正常情況它應該把東西清乾淨,但這個 bug 讓它清到一半就斷線,留下一堆沒整理完的垃圾資料。下一個請求進來,PHP 就把這些垃圾當成正常資料在用;攻擊者只要精心設計,就能利用這個破口在伺服器上執行程式碼。
CVE-2026-109619:拿著過期門票去開門
第二個更狡猾。PHP 把上一個請求留下的「狀態」記在一個全域變數裡,但那塊記憶體其實已經被釋放、歸還了。PHP 卻還傻傻地拿著那張已經過期的門票去開門,結果是記憶體內容外洩,甚至被改寫,一樣能遠端執行程式碼。
兩個合在一起,攻擊者不需要帳號、不需要密碼,從外面送一個特製的請求,就可能拿走伺服器記憶體裡的密碼、Token、API 金鑰,甚至整台接管。這就是名字的由來:從 PHP,直接變成一個 Shell(控制台),交到駭客手上。它也延續了 Log4Shell、wp2shell 這類「從某個東西一路打到 Shell」的命名傳統。
最大亮點:AI 找出來的十年老漏洞
真正讓資安圈震撼的,是這兩個漏洞其實已經在 PHP 的程式碼裡躺了超過十年。為什麼沒人發現、沒人利用?因為要把它變成真正能打的攻擊,難度高到離譜:要把好幾個 bug 串在一起,還要配合每一台伺服器不同的記憶體排列方式,不斷測試、除錯。以前就算是世界頂尖的資安團隊,也要搞上好幾個月。
但這次,Wiz 的研究員用了 Gemini 4 Argon 和 GPT-5.6 Sol 這些最前沿的 AI 模型,一個人、一個禮拜就完成了。AI 幫忙分析失敗原因、自動調整、適配不同版本,把原本「不切實際」的漏洞變成「真的能用」。
所以資安圈說,PHP2Shell 不只是一個漏洞,而是一個分水嶺。就像 2014 年的 Heartbleed、2021 年的 Log4Shell,它標誌著 AI 時代:過去那些「理論上存在、實際上打不出來」的老漏洞,從今天開始可能都要重新評估風險。好消息是,這把刀防守方也能用,同一套 AI 也在幫忙更快找出並修補漏洞。
48 小時搶修大逃殺
原本這個漏洞的協調揭露日是 10 月 22 日,大家講好一起公布、同時發補丁。但 10 月 20 日消息外洩了:有人在 Hacker News 上貼文,爆出兩個 PHP RCE 漏洞即將公開;網路上甚至流出一支號稱能打 PHP 5.4 以上所有版本的示範影片,後來被下架。
PHP 團隊判斷攻擊者隨時會動手,於是把補丁提前一天,改在 10 月 21 日 14:00 UTC 發布,也就是台灣晚上 10 點、日本晚上 11 點。這也是為什麼首相的貼文寫的是「今晚 11 點的修補程式」。
資安公司 Sansec 警告,補丁一出,15 分鐘內就可能出現大規模攻擊;watchTowr、Patchstack、Cloudflare 的蜜罐與感測器當天就陸續抓到攻擊嘗試的訊號。全球網站管理員就在這 48 小時裡,上演了一場真實的搶修大逃殺。
連鎖反應:各國政府與大廠全部出動
日本首相為了單一軟體漏洞親自喊話,非常罕見;工程師們甚至給了好評,認為「這樣經營層終於會意識到風險了」,國家網路安全統括室與 IPA 也同步示警。台灣數位發展部資安署深夜發新聞稿,通報機關與企業即刻更新。美國 CISA、歐盟 CERT-EU、英國 NCSC 口徑一致:如果沒辦法馬上修補,就先把網站下線。
雲端與 CDN 業者也沒閒著:Cloudflare、Fastly、AWS、Google Cloud、Microsoft、Automattic、Akamai、Vercel 等都事先準備好防護規則,幫來不及自己修補的客戶擋一擋。
真正的災情現場在日本:pixiv、Niconico、電商平台 BASE,還有賽馬娘、碧藍幻想等遊戲,都在當晚預防性緊急停機,寧可自己先關門,也不要在修好之前被人打進來。
「預防性停站」不等於「已經被入侵」,這是兩回事,別被標題嚇到。
今晚該做什麼?5 關防守攻略
如果你有在跑 PHP,依照自己的狀況一關一關確認:
- Level 1 確認版本:開終端機輸入 php -v,看看你跑的是哪一版。
- Level 2 升級到修補版:認明 8.5.12、8.4.27、8.3.36、8.2.35 這四個版本號。還在用 8.1 或更舊版本的,官方已不再出新 release、只提供 source patch,這是該規劃升級的訊號。
- Level 3 虛擬主機・託管:去確認主機商有沒有幫你套用,像日本的 SAKURA 和很多雲端業者當晚就連夜更新。
- Level 4 XAMPP・自架環境:XAMPP 內建的 PHP 更新通常比較慢,如果環境有對外公開,風險更高,要主動檢查。
- Level 5 真的來不及修:照各國政府的建議,先把對外服務暫時關掉,等修好再開。很痛,但確實是降低風險最有效的方法之一。
還有一個重要提醒:網路上流傳「把 php.ini 的 session.upload_progress.enabled 關掉就能擋」,但 PHP 官方和 8.6 的 release manager 都講得很清楚:光改 ini 設定擋不住,一定要真的去 patch PHP。別抱僥倖心態。
結語:AI 是一把雙面刃
PHP2Shell 會被記住,不只是因為它影響了七成網站,而是因為它讓我們親眼看到:AI 已經實質改變了攻擊與防守的經濟學。以前覺得太難打、不切實際的漏洞,現在可能幾小時就被做成武器;但反過來,防守方也第一次有機會用同樣的 AI,翻出那些躺了十幾年、沒人發現的地雷,提前拆掉。
欣欣自己的 pailala.online 也是用 PHP 架的,這兩天也連夜把所有站台檢查、更新了一輪。我們能做的,就是三件事:
完整的動畫解說在 YouTube 頻道「欣欣 的 AI 無限世界」。如果這篇對你有幫助,也歡迎轉給身邊有在架站的朋友,一起把版本升上去。
資料來源:Wiz Research 官方披露(wiz.io/blog/php2shell-php-rce)、PHP Foundation 安全公告、watchTowr 威脅情報 FAQ、CISA 緊急通告(2026/10/21)、CERT-EU Security Advisory 2026-018、日經/ITmedia/Impress Watch、iThome(ithome.com.tw/news/179861)、數位發展部資安署。本文配圖為影片截圖;首相貼文為公開貼文截圖,停站畫面、論壇貼文與資安署警訊卡為自製示意;過場影像為 AI 生成(Gemini 3.1 Flash Image、MiniMax H3),主持人畫面為 AI 對嘴生成。本文僅說明事件與防禦方式,不提供任何漏洞利用細節。
#PHP2Shell #PHP漏洞 #資安 #PHP更新
Omni小說館是 NovelPD Omni 的作品發表平台: 作者用 AI 從一句話寫出完整小說後一鍵發佈,讀者可免費線上閱讀,付費解鎖與打賞的收入由作者分潤最高 85%。 更多動態請見 小茉莉 的作者專頁 與 社群河道。